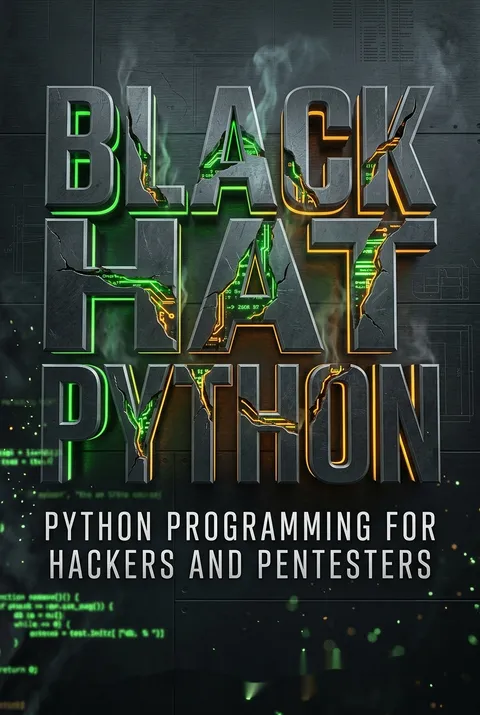

أهم النقاط
1. فن التحليل الجنائي الهجومي: قلب الموازين
الشبكة كانت وستظل دومًا الساحة الأكثر إثارة للاهتمام بالنسبة للقراصنة.
عكس السيناريو. التحليل الجنائي الهجومي يعني استخدام تقنيات التحليل الجنائي ليس للدفاع، بل للهجوم. يتعلق الأمر بفهم كيفية عمل أدوات التحليل الجنائي والمحققين من أجل التهرب من الكشف والحفاظ على الوصول. هذا النهج يمكّن المهاجمين من توقع ردود الفعل وتكييف أفعالهم وفقًا لذلك.
فهم العدو. بدراسة منهجيات التحليل الجنائي، وإجراءات الاستجابة للحوادث، والأدوات الأمنية الشائعة، يستطيع المهاجمون تحديد نقاط الضعف في عملية التحقيق. يمكن استغلال هذه المعرفة لابتكار هجمات أكثر فعالية وخفاءً. على سبيل المثال:
- معرفة الآثار التي يتم تحليلها عادةً تساعد المهاجمين على تجنب ترك تلك الآثار.
- فهم كيفية عمل تحليل الذاكرة يمكن أن يساعد في تصميم شيفرة خبيثة تتجنب الكشف.
التهرب الاستباقي. التحليل الجنائي الهجومي لا يقتصر على الرد على التحقيقات، بل يشمل تشكيل البيئة الرقمية بشكل استباقي لجعل التحقيقات أكثر صعوبة. قد يشمل ذلك:
- زرع أدلة مزيفة لتضليل المحققين.
- التلاعب بالسجلات لإخفاء النشاط.
- استخدام التشفير لحماية البيانات الحساسة.
2. تسجيل ضغطات المفاتيح: تقنية كلاسيكية لتهديدات حديثة
خلال اختبارات الاختراق، كثيرًا ما اضطررنا (نحن المؤلفون) إلى إنشاء عميل TCP لاختبار الخدمات، إرسال بيانات عشوائية، أو تنفيذ مهام متعددة أخرى.
التقاط المعلومات الحساسة. تسجيل ضغطات المفاتيح يظل وسيلة فعالة للغاية لالتقاط بيانات الاعتماد، المحادثات، وغيرها من المعلومات الحساسة. من خلال تسجيل ضغطات المفاتيح، يمكن للمهاجمين الوصول إلى الحسابات والأنظمة والشبكات.
PyWinHook لتسجيل ضغطات المفاتيح على ويندوز:
- يعتمد على الدالة الأصلية في ويندوز SetWindowsHookEx لالتقاط أحداث لوحة المفاتيح.
- يوفر معلومات عن النافذة النشطة والعملية المرتبطة بكل ضغطة مفتاح.
- يسمح بالتقاط الأحرف ASCII والمفاتيح الخاصة.
ما بعد ضغطات المفاتيح الأساسية. يمكن لأدوات تسجيل المفاتيح الحديثة أيضًا التقاط بيانات الحافظة، مما يتيح الوصول إلى كلمات المرور وأرقام بطاقات الائتمان وغيرها من المعلومات الحساسة التي ينسخها المستخدمون ويلصقونها. هذا يوسع نطاق الاختراقات المحتملة.
3. لقطات الشاشة: التقاط المعلومات البصرية
لدى المبرمجين العديد من الأدوات الخارجية لإنشاء خوادم وعملاء شبكيين بلغة بايثون، لكن الوحدة الأساسية لكل هذه الأدوات هي socket.
التأكيد البصري. لقطات الشاشة توفر تأكيدًا بصريًا على نشاط المستخدم، حيث تلتقط الصور، إطارات الفيديو، وغيرها من البيانات الحساسة التي قد لا تكون متاحة بوسائل أخرى. هذا مفيد بشكل خاص لجمع الأدلة على أفعال أو سلوكيات محددة.
PyWin32 لالتقاط لقطات الشاشة:
- يستخدم واجهة جهاز الرسومات في ويندوز (GDI) لالتقاط الشاشة كاملة.
- يوفر وسيلة لالتقاط الصور، إطارات الفيديو، أو بيانات حساسة أخرى.
- يمكن استخدامه لمراقبة نشاط المستخدم وجمع المعلومات.
ما بعد لقطات الشاشة البسيطة. تقنيات لقطات الشاشة المتقدمة قد تشمل:
- التقاط لقطات شاشة على فترات منتظمة لإنشاء جدول زمني لنشاط المستخدم.
- تفعيل لقطات الشاشة بناءً على أحداث محددة، مثل فتح تطبيق معين.
- استخدام تقنية التعرف الضوئي على الحروف (OCR) لاستخلاص النصوص من لقطات الشاشة.
4. تنفيذ الشيفرة الخبيثة: حقن التعليمات البرمجية عن بُعد
الشبكة كانت وستظل دومًا الساحة الأكثر إثارة للاهتمام بالنسبة للقراصنة.
تنفيذ التعليمات البرمجية مباشرة. تنفيذ الشيفرة الخبيثة يسمح للمهاجمين بحقن وتشغيل تعليمات برمجية عشوائية على النظام المستهدف دون الحاجة إلى لمس نظام الملفات. يمكن استخدام ذلك لإنشاء قشرة عكسية، نشر برمجيات خبيثة إضافية، أو تنفيذ أنشطة ضارة أخرى.
ctypes لتنفيذ الشيفرة الخبيثة:
- يستخدم وحدة ctypes لتخصيص الذاكرة، نسخ الشيفرة الخبيثة إلى الذاكرة، وإنشاء مؤشر دالة للشيفرة.
- يسمح بتنفيذ الشيفرة الخام دون كتابتها على القرص.
- يمكن استخدامه لتجاوز الإجراءات الأمنية التي تعتمد على فحص الملفات.
ما بعد الشيفرة الخبيثة الأساسية. تقنيات الشيفرة المتقدمة قد تشمل:
- استخدام الشيفرة المستقلة عن الموقع (PIC) لضمان إمكانية تشغيل الشيفرة في أي عنوان ذاكرة.
- تشفير الشيفرة لتجنب الكشف.
- استخدام شيفرة متعددة المراحل لتحميل وتنفيذ حمولات أكبر.
5. كشف بيئة الحماية المعزولة: التهرب من التحليل الآلي
قد تستخدم واحدة منها لإعادة توجيه الحركة من مضيف إلى آخر، أو عند تقييم برامج الشبكة.
التهرب من الدفاعات الآلية. كشف بيئة الحماية المعزولة يعني التعرف على بيئات التحليل الآلي التي تستخدمها برامج مكافحة الفيروسات والباحثون الأمنيون، وتجنبها. من خلال اكتشاف هذه البيئات، يمكن للمهاجمين منع تحليل برمجياتهم الخبيثة وكشفها.
تقنيات كشف بيئة الحماية المعزولة:
- مراقبة إدخال المستخدم: التحقق من نشاط لوحة المفاتيح والفأرة.
- اكتشاف آثار الأجهزة الافتراضية: البحث عن ملفات، مفاتيح التسجيل، أو عمليات مرتبطة بالآلات الافتراضية.
- تحليل مدة تشغيل النظام: مقارنة مدة تشغيل النظام بآخر إدخال من المستخدم.
ما بعد الكشف الأساسي. تقنيات كشف متقدمة قد تشمل:
- استخدام هجمات تعتمد على التوقيت لاكتشاف بيئات الآلات الافتراضية.
- التحقق من وجود أدوات أو عمليات أمنية محددة.
- تحليل تكوين الأجهزة في النظام.
6. التشفير: تأمين البيانات المسروقة
في أكثر من مناسبة، صادفت خوادم لا تحتوي على netcat لكنها تحتوي على بايثون.
حماية المعلومات الحساسة. التشفير ضروري لحماية البيانات الحساسة أثناء عملية استخراجها. من خلال تشفير البيانات قبل مغادرتها النظام المستهدف، يمكن للمهاجمين منع الوصول غير المصرح به حتى في حال اعتراض البيانات.
PyCryptodomeX للتشفير:
- يوفر مجموعة متنوعة من خوارزميات التشفير، بما في ذلك AES وRSA.
- يسمح بإنشاء أنظمة تشفير هجينة تجمع بين سرعة التشفير المتماثل وأمان التشفير غير المتماثل.
- يمكن استخدامه لتشفير الملفات، حركة الشبكة، أو بيانات حساسة أخرى.
ما بعد التشفير الأساسي. تقنيات تشفير متقدمة قد تشمل:
- استخدام الإخفاء داخل الصور أو الملفات الأخرى لإخفاء البيانات المشفرة.
- استخدام طبقات متعددة من التشفير لزيادة الأمان.
- استخدام مفاتيح مؤقتة لضمان عدم إمكانية فك التشفير حتى لو تم اختراق مفاتيح المهاجم.
7. طرق استخراج البيانات: الاندماج للخروج بأمان
الشبكة كانت وستظل دومًا الساحة الأكثر إثارة للاهتمام بالنسبة للقراصنة.
التمويه والتهرب. اختيار طريقة استخراج البيانات المناسبة أمر حاسم لتجنب الكشف. يجب على المهاجمين مراعاة وضع الأمان في الشبكة المستهدفة واختيار طريقة تندمج مع حركة المرور العادية.
طرق استخراج البيانات الشائعة:
- البريد الإلكتروني: إرسال البيانات المشفرة كمرفقات أو ضمن نص الرسائل.
- نقل الملفات: استخدام بروتوكولات FTP أو غيرها لتحميل البيانات المشفرة إلى خادم بعيد.
- خادم الويب: نشر البيانات المشفرة على خادم ويب عبر HTTP أو HTTPS.
ما بعد استخراج البيانات الأساسي. تقنيات متقدمة قد تشمل:
- استخدام الإخفاء داخل الصور أو الملفات الأخرى لإخفاء البيانات المشفرة.
- استخدام قنوات سرية لنقل البيانات عبر بروتوكولات تبدو عادية.
- استخدام استخراج موزع لتوزيع البيانات عبر وجهات متعددة.
ملخص المراجعات
يحظى كتاب "بايثون القبعة السوداء" بتقييمات متباينة. إذ يشيد الكثيرون بالأمثلة العملية التي يقدمها وبالرؤى العميقة حول استخدام لغة بايثون في مجال الاختراق واختبار الاختراق. يثمن القراء الأسلوب التطبيقي والشرح الواضح للمفاهيم المعقدة. ومع ذلك، ينتقد البعض اعتماد الكتاب على إصدارات قديمة من بايثون وتركيزه على محتوى خاص بنظام ويندوز. يُنصح بهذا الكتاب لمن لديهم خبرة سابقة في بايثون، إذ قد يشكل تحديًا للمبتدئين. وبالرغم من بعض القيود، يُعتبر الكتاب مصدرًا قيمًا للراغبين في احتراف الاختراق الأخلاقي والعمل في مجال أمن المعلومات.
قرأ الآخرون أيضًا





تحميل PDF
تحميل EPUB
.epub مثالية لقراءة الكتب الإلكترونية على الهواتف والأجهزة اللوحية وأجهزة القراءة الإلكترونية.








